Skip to content

Блог

Тестирование сетей и безопасности: экспертный блог

Практические материалы по тестированию NGFW, WAF, IPS, DLP и SASE: методология, ловушки вендорских бенчмарков и как проводить оценку, результатам которой можно доверять.

Все темы

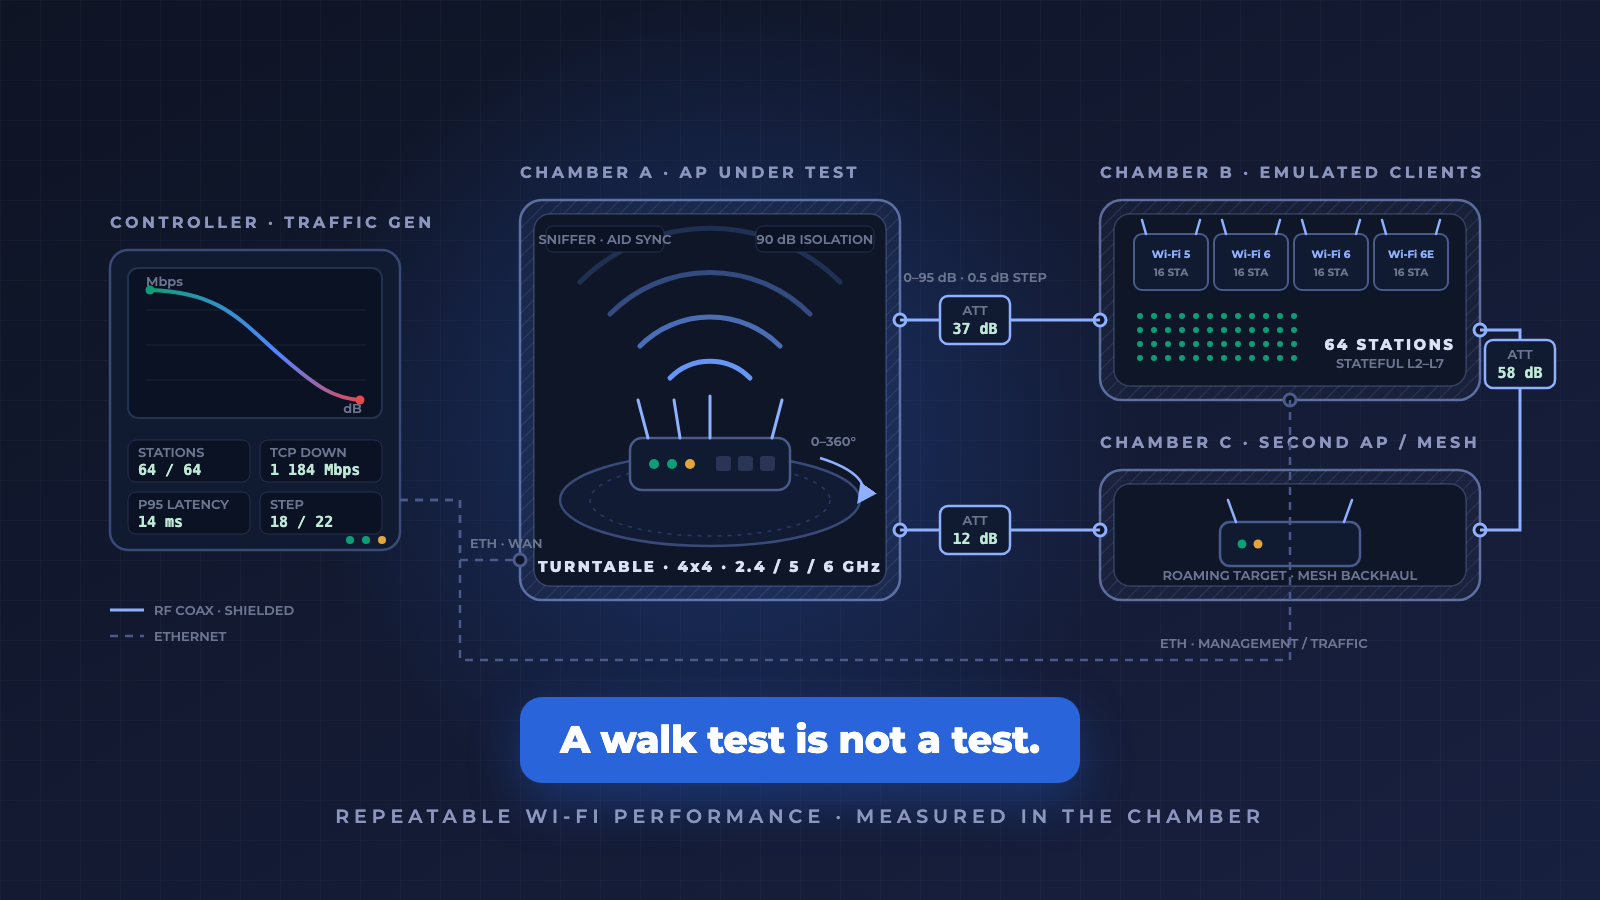
Тестирование Wi-Fi для критичных сценариев: почему «пройтись с ноутбуком» — это не тест

Wi-Fi раньше был сетью, которую терпели. Теперь по нему идёт видеозвонок с заказчиком, сеанс телемедицины, производственная линия и школьный класс. Этот пост о том, что м…

Alexander Zemskov 13 мин чтения
Одного теста мало: почему инфраструктуре безопасности нужна постоянная проверка

Это шестая часть серии о том, как оценивать продукты сетевой безопасности. Часть 1 — разрыв в даташитах. Часть 2 — ловушки NGFW. Часть 3 — WAF, IPS, DLP. Часть 4 — SASE. …

Alexander Zemskov 8 мин чтения

Ложь в даташите вендора безопасности: почему это встроено в отрасль

Каждый вендор сетевой безопасности публикует цифры производительности, которые красиво смотрятся в презентации. Демо проходит гладко. PoC даёт отличный результат. Потом ж…

Alexander Zemskov 4 мин чтения

SASE: почему вендорские облачные бенчмарки мимо вашего реального внедрения

Это четвёртая часть из шести о том, как оценивать продукты сетевой безопасности. Часть 1 — структурный разрыв в даташитах. Часть 2 — ловушки NGFW. Часть 3 — WAF, IPS, DLP…

Alexander Zemskov 5 мин чтения

Рассылка