Ցանցային անվտանգության ամեն վենդոր հրապարակում է արտադրողականության թվեր, որոնք գեղեցիկ տեսք ունեն պրեզենտացիայում։ Demo-ն անցնում է սահուն։ PoC-ը տալիս է հիանալի արդյունք։ Հետո սարքավորումը հասնում է պրոդ, և մի քանի շաբաթ անց շահագործման ծառայությունը բացում է ticket-եր՝ latency-ի թռիչքներ, throughput-ի անկում, անվտանգության քաղաքականություններ, որոնք ծանրաբեռնվածության տակ հանգիստ դադարում են գործել։
Սա պատահականություն չէ և մեկ վենդորի խնդիր չէ։ Այսպես է կառուցված ամբողջ շուկան՝ ինչպես է վաճառում արտադրանքը և ինչպես է այն թեստավորում։ Այս մեխանիկան հասկանալը գնման առաջին քայլն է, որի համար հետո չեք զղջա։
Ինչու է datasheet-ի թիվը ֆորմալ ճիշտ և գործնականում մոլորեցնող
Վենդորները թվեր չեն հորինում։ Սարքն իսկապես տվել է այդ throughput-ը։ Այդ կոնկրետ պահին, այդ կոնկրետ պայմաններում։ Լավագույն պաշտպանվող թվի պայմաններն ընտրում է վենդորը, և իրական կորպորատիվ ցանցի հետ դրանք հազվադեպ են համընկնում։
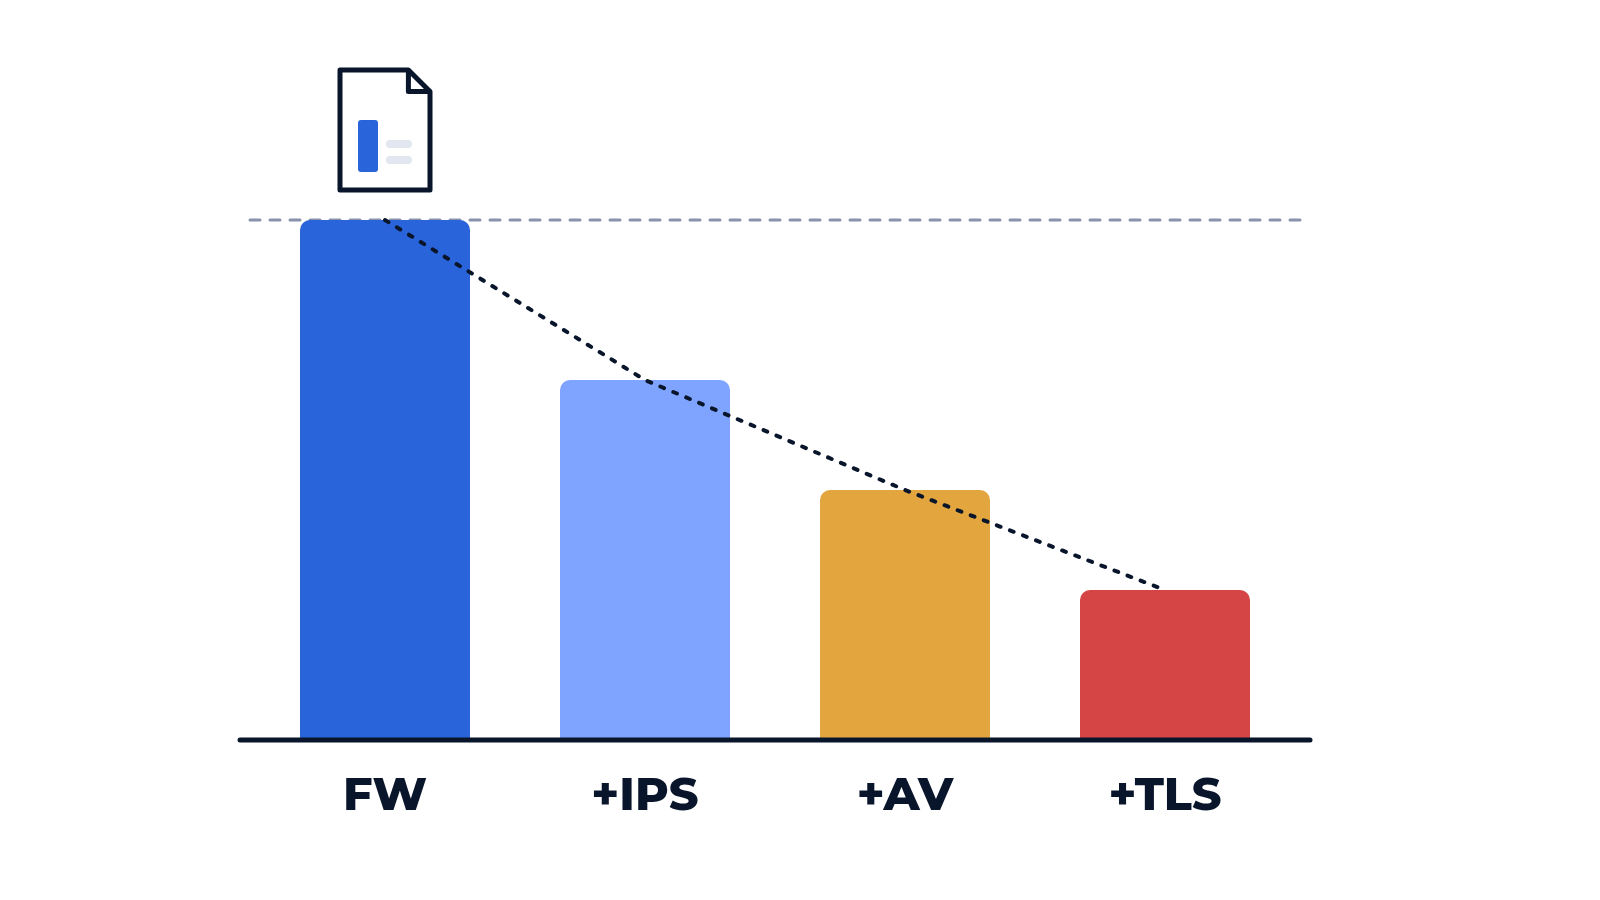
Անվտանգության ամեն պլատֆորմ ունի արտադրողականության միջակայք։ Մի ծայրը՝ փաթեթների պարզ փոխանցում, առանց inspection-ի, բաց տրաֆիկ, խոշոր երկար սեսիաներ։ Մյուս ծայրը՝ ամբողջ ստեկը միացված է՝ TLS inspection, DPI, IPS, AV, հավելվածների վերահսկում, URL-ֆիլտրում՝ իրատեսական խառը կորպորատիվ պրոֆիլի վրա՝ կարճ սեսիաներով, շիֆրված տրաֆիկով և նոր միացումների պոռթկումներով։
Datasheet-ն առաջ է բերում առաջին թիվը։ Երկրորդը թաքցնում է ծանոթագրության մեջ, եթե ընդհանրապես նշում է։
Միջակայքի ծայրերի տարբերությունը՝ 55–75% NGFW սեգմենտի ամեն խոշոր վենդորի մոտ։ Նման թվեր WAF-ի, IPS-ի և inline-DLP-ի մոտ։ Սա սարքի դեֆեկտ չէ։ Սա անվտանգության միջոցներով տրաֆիկի մշակման գինն է։ Տարբերությունն ինքնին սպասելի է։ Խնդիրն այն է, որ այն datasheet-ում չի երևում։
Ինչպես է միացված ֆունկցիաների տարբերությունը երևում գործնականում
NGFW. Դրոշակակիր սարքը խոշոր նշում է իր throughput-ը։ Միացրեք պաշտպանության կորպորատիվ ստեկը՝ IPS, AV, հավելվածների վերահսկում, URL-ֆիլտրում, SSL inspection, և պրոդում կստանաք այդ թվի մի մասը։ Անկումը սարքի դեֆեկտ չէ։ Այսքան արժե deep packet inspection-ը line rate-ի վրա։ Datasheet-ի թիվն այս ֆունկցիաներով պարզապես չեն չափել։
WAF. Վենդորը հրապարակում է requests per second և throughput։ Այս թվերը սովորաբար չափում են միատեսակ սինթետիկ հարցումների պրոֆիլով, դուրս բերված կամ անջատված TLS-ով և կանոնների նվազագույն հավաքածուով։ Ավելացրեք ամբողջ CRS-ը մարտական պարանոյայի մակարդակով, միացրեք TLS inspection, տվեք հավելվածների տրաֆիկի իրատեսական բազմազանություն, և թվերն այլ տեսք ունեն։
DLP. Բովանդակության խորը inspection-ը՝ ամեն ֆայլի, ամեն կցորդի, ամեն վերբեռնման մարմնի ընթերցումն ու վերլուծությունը՝ թանկ արժե։ DLP-ի throughput-ի թվերը գրեթե միշտ չափում են պարզ, թեթև ֆայլերի տիպերի վրա։ Կորպորատիվ փաստաթղթերի իրատեսական կորպուսով լրիվ անցումը, որտեղ խոշոր Office ֆայլեր, PDF-եր և արխիվներ, տալիս է throughput datasheet-ի 20–30%-ի մակարդակով։
SASE. Ամպային անվտանգության ստեկն ավելացնում է այլ տեսակի տարբերություն․ հայտարարված latency-ն և throughput-ը վենդորը չափել է իր լաբորատորիայից, իր ենթակառուցվածքին, իր ընտրած ժամին։ Ձեր օգտատերերը ցրված են ըստ տարածաշրջանների։ Ձեր հավելվածները բաժանված են ամպի և տեղական հարթակի միջև։ Ձեր SASE տրաֆիկը գնում է ընդհանուր PoP-ի ենթակառուցվածքով։ Այս պայմաններում datasheet-ի թիվը չեն չափել։
Կոնֆիգուրացիայի փոփոխականը, որի մասին լռում են
Ֆունկցիաների հավաքածուից բացի կա երկրորդ փոփոխական, որը վենդորները կայուն թերասում են՝ քաղաքականությունների և կանոնների բարդությունը։
50 կանոնով firewall-ը և 5000 կանոնով firewall-ը արտադրողականության տեսանկյունից տարբեր սարքեր են։ Քաղաքականությամբ որոնումը, կանոնների համապատասխանեցումը, լոգավորման ծավալը՝ այս ամենն աճում է կոնֆիգուրացիայի բարդության հետ։ Վենդորները թեստավորում են նվազագույն կամ default կարգավորումներով։ Պրոդը կանոններ է կուտակում տարիներ շարունակ։
Default CRS-ով WAF-ը և default CRS-ով գումարած custom virtual patching գումարած կոնկրետ հավելվածների բացառություններով WAF-ն աշխատում են արտադրողականության տարբեր կետերում։ 10 ակտիվ քաղաքականությամբ DLP շարժիչը և տվյալների տարբեր դասերի համար 200 նուրբ կարգավորված քաղաքականությամբ շարժիչը ծանրաբեռնվածության տակ իրենց տարբեր են պահում։
Թեստ այն կոնֆիգուրացիայում, որը ձեր պրոդին նման չէ, տալիս է թվեր, որոնք ձեր պրոդը չեն կանխատեսում։ Հնչում է ակնհայտ։ Վենդորական գնահատումներում դա գրեթե միշտ անտեսվում է։
Ինչի մասին է այս շարքը
Սա վեցից առաջին գրառումն է այն մասին, թե ինչպես գնահատել ցանցային անվտանգության արտադրանքը մեթոդիկայով, որը կանխատեսում է պրոդում պահվածքը։
Հետո․
- Գրառում 2․ NGFW-ի թեստավորման ծուղակները՝ fast path, վենդորական թեստային ռեժիմներ և ինչու ձեր գործիքի ցույց տված AppMix-ը այն AppMix-ը չէ, որ անցել է սարքով։
- Գրառում 3․ WAF, IPS և DLP՝ բովանդակության inspection-ի բարդությունը, շրջանցման թեստավորումը և false positive-ների խնդիրը։
- Գրառում 4․ SASE՝ ինչու է ամպային անվտանգությունը հատկապես դժվար չափելի և ինչ տեսք ունի իմաստալից գնահատումը։
- Գրառում 5․ ինչպես կառուցել թեստ, որի արդյունքներին կարելի է վստահել՝ մեթոդիկա, գործիքներ և անկախ լաբորատորիայի դերը։
- Գրառում 6․ մեկ թեստը քիչ է՝ ինչու են անվտանգության պլատֆորմները պահանջում մշտական ստուգում ողջ կյանքի ցիկլի ընթացքում և ինչպես կառուցել այդ պրոցեսը։
Նպատակը կոնկրետ վենդորին մեղադրելը չէ։ Նպատակը գնումների թիմերին, անվտանգության ճարտարապետներին և ցանցային ինժեներներին տալ շրջանակ՝ ճիշտ հարցեր տալու համար մինչև բազմամյա պայմանագրի ստորագրումը։
TEST4NET LLC-ն ցանցերի և անվտանգության թեստավորման անկախ լաբորատորիա է։ Մենք ինտեգրատոր կամ վերավաճառող չենք և չենք վաճառում այն արտադրանքը, որը թեստավորում ենք։ Պլանավորում եք անվտանգության արտադրանքի գնում և ուզում եք մեթոդիկա, որը տալիս է պաշտպանելի, պրոդին մոտ արդյունք՝ գրեք մեզ։
 Alexander Zemskov
4 րոպե ընթերցում
 Alexander Zemskov
4 րոպե ընթերցում