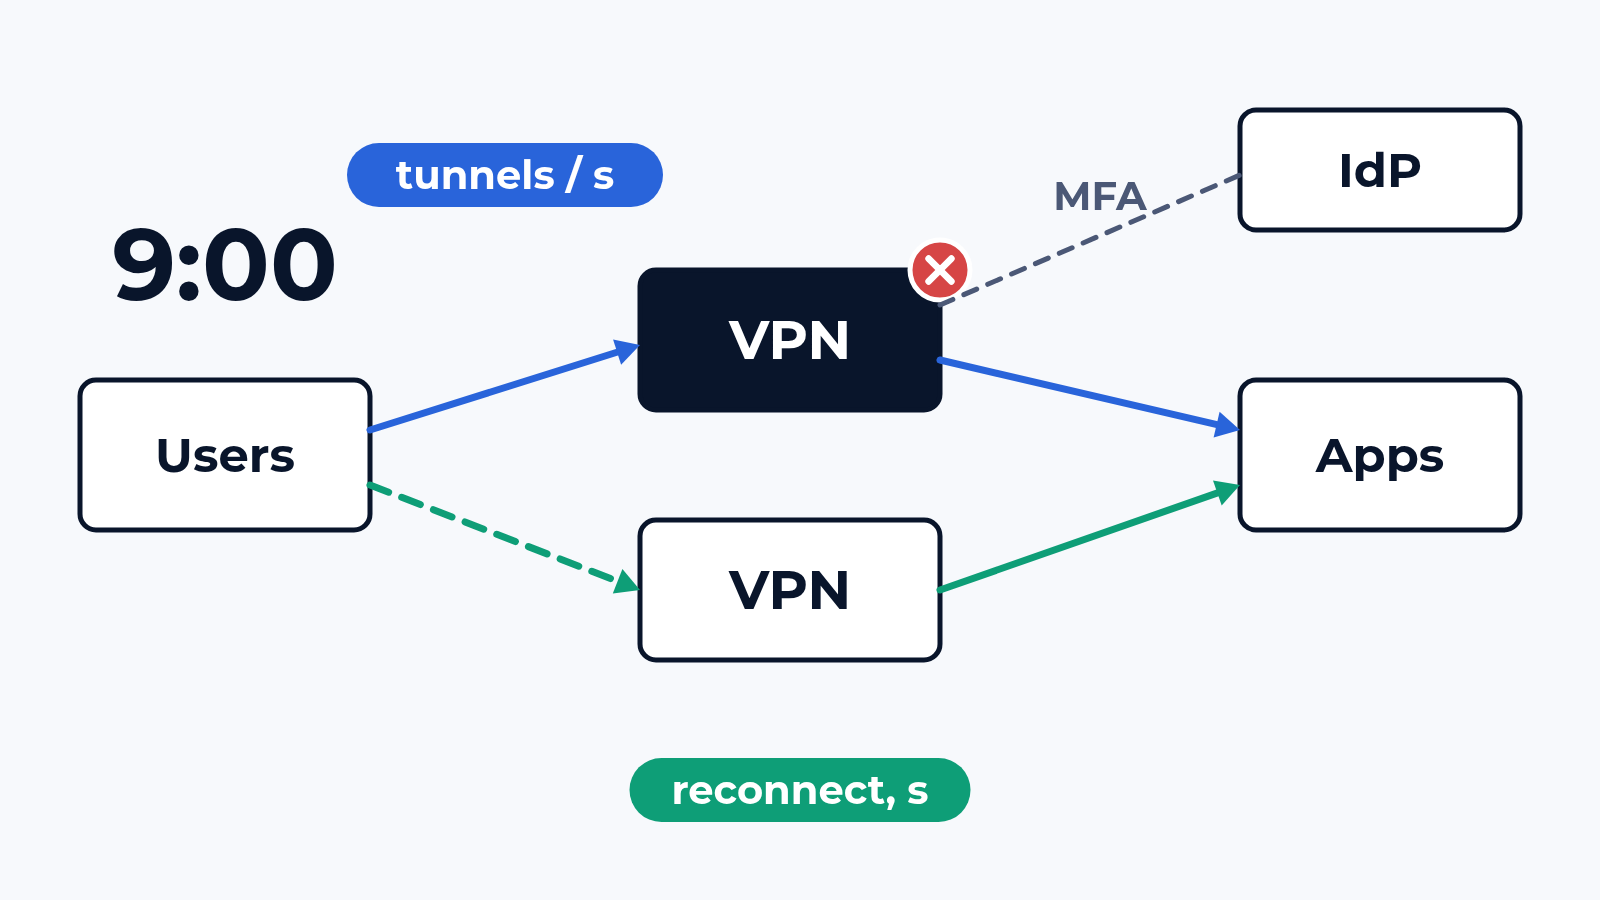
VPN կոնցենտրատորի բնութագրում երկու թիվ կա՝ օգտատերերի քանակը և throughput-ը, և դրանք չափված են առանձին։ Առաջինը՝ հազարավոր դատարկ թունելներով, երկրորդը՝ մի քանի հաստ թունելով։ Երկուշաբթի առավոտն այլ տեսք ունի։ 8:50-ից մինչև 9:10 միանում են 3000 մարդ, յուրաքանչյուր մուտք անցնում է օգտատերերի կատալոգով և MFA push-ով, հետո բոլորը թունելով մտնում են տեսազանգի։ Մենք չափում ենք հենց այդ առավոտը՝ թունելներ վայրկյանում միացված նույնականացումով, որքան է ստանում մեկ օգտատերը, երբ բոլորը միացված են, և քանի մարդ է վերադառնում զույգի failover-ից հետո։
Ստենդը
Փորձարկվող սարքը հեռավոր աշխատակիցների VPN կոնցենտրատոր է, SSL VPN կամ IPsec կլիենտների gateway-ով firewall, կամ ZTNA gateway, մեր firewall և NGFW ստենդի սարքերի դասերից մեկը։ Սարքը գալիս է CloudLAB, image-ն աշխատում է ստենդի հիպերվիզորում կամ Ձեր tenant-ում։ Գեներատորը խաղում է աշխատակիցների դերը՝ IPsec և SSL VPN կլիենտներ հազարներով, մուտքեր Ձեր gateway-ի լոգերից վերցված կորով, իսկ թունելների ներսում՝ տեսազանգեր, ֆայլային ռեսուրսներ և SaaS՝ TLS-ի վրայով։ Gateway-ի հետևում պատասխանում են էմուլյացված սերվերները։
Նույնականացման շղթան նույնպես բեռ է։ Փորձարկման մեջ ներառվում է Ձեր RADIUS, LDAP կամ SAML նույնականացման մատակարարը, կամ լաբորատոր օրինակը պատասխանում է Ձեր ցանցում չափված ուշացումով՝ MFA-ի սպասումը ներառյալ։ Կլիենտի կողմն անցնում է մեր WANemu էմուլյատորով (այժմ beta փուլում է 1G և 10G կապուղիներում)՝ տնային ինտերնետի և LTE-ի պրոֆիլներով։ Թունելի մեխանիկան (IKEv2 հաստատում, rekey, NAT-T, DPD) բացատրված է IPsec-ի և IKEv2-ի մասին գրառման մեջ։ Այստեղ խոսքը թունելի մյուս ծայրում նստած մարդու մասին է։
Ինչ ենք ստուգում
- Մուտքերի ալիք. թունելներ վայրկյանում միացված նույնականացումով՝ 8:50–9:10 կորով, ժամանակը սեղմումից մինչև թունելի առաջին փաթեթը՝ p50 և p99
- Միաժամանակյա օգտատերեր. քանակը, որի դեպքում նոր մուտքը մերժվում է կամ միացվածները դանդաղում են, երբ տրաֆիկը բոլոր թունելներում է
- Throughput մեկ օգտատիրոջ համար և ընդհանուր. full tunnel և split tunnel, IPsec, SSL VPN՝ DTLS-ի և TLS-ի վրայով
- Ավելացված ուշացում. round trip և jitter ձայնի և վիդեոյի համար՝ պարապ վիճակում, չափված բեռի 50 %-ի և 90 %-ի դեպքում
- Կրկնակի նույնականացում և MFA. սեսիաների ժամկետը լրանում է բոլորի մոտ նույն 15 րոպեում, նույնականացման մատակարարը պատասխանում է 5 վ-ում կամ ընդհանրապես չի պատասխանում, և ով է այդ ընթացքում մնում միացված
- ZTNA քաղաքականություն. մուտք յուրաքանչյուր հավելվածին՝ սարքի ստուգումով, հաստատման ժամանակը ըստ հավելվածի, քանի նոր միացում վայրկյանում են խլում հազարավոր կանոնները
- Զույգի failover. ակտիվ հանգույցն անջատվում է, երբ բոլոր օգտատերերը միացված են, վայրկյաններ մինչև տրաֆիկի վերականգնումը, պահպանված սեսիաները, վերամիացումների փոթորիկը և այն րոպեն, երբ վերադարձավ վերջին օգտատերը
Ինչն է սովորաբար խափանվում
Մուտքերի ալիքը։ 10 000 օգտատիրոջ համար նախատեսված կոնցենտրատորը վենդորի թեստում բարձրացնում է 10 000 թունել՝ օգտատերերի տեղային բազայով։ Տիպիկ նախագծում իրական շղթան (որոնում կատալոգում, MFA push, հասցեի տրամադրում, սարքի ստուգում) տեմպը իջեցնում է վայրկյանում մի քանի հարյուր հաստատումից մոտ 40-ի։ 9:05-ին հերթը ձգվում է րոպեներով, կլիենտներն ընկնում են timeout-ի մեջ և կրկնում փորձը, իսկ կրկնություններն այն ավելի են երկարացնում։ Կլիենտի ավելի երկար timeout-ը և նույնականացման երկրորդ սերվերը սպասումը կրճատում են մինչև մեկ րոպե։
Անցումը TLS-ի։ SSL VPN կլիենտները նախընտրում են DTLS-ը UDP-ի վրայով։ Տնային router-ը կամ հյուրանոցի ցանցը, որոնք արգելափակում են UDP-ն, նրանց տեղափոխում են TLS՝ TCP-ի վրայով։ LTE պրոֆիլի 1 % կորստի դեպքում TCP-ն TCP-ի ներսում խեղդվում է՝ կրկնակի փոխանցումները կուտակվում են երկու մակարդակում, և տիպիկ փորձարկման ժամանակ թունելով ֆայլի պատճենումն իջնում է մոտավորապես մեկ երրորդի՝ DTLS-ով նույն պատճենման համեմատ։ Երկու թիվն էլ հաշվետվության մեջ են՝ յուրաքանչյուր պրոֆիլի համար։
Failover-ը։ Զույգն անցնում է 2 վայրկյանում, ինչպես խոստացված էր, բայց շատ պլատֆորմներում SSL VPN սեսիաները հանգույցների միջև չեն սինխրոնացվում, և յուրաքանչյուր օգտատեր նորից է մուտք գործում՝ MFA-ով։ Մեկ րոպեում գալիս է 3000 մուտք, նեղ տեղը դառնում է նույնականացման մատակարարը, և վերջին օգտատերը վերադառնում է 6 րոպե անց։ Բնութագրի 2 վայրկյանը ազնիվ է։ Օգտատերերը պարապուրդը գնահատում են վերամիացումների կորով։
Ինչ կա հաշվետվության մեջ
Մուտքերի կորը՝ թունելներ վայրկյանում և առաջին փաթեթին հասնելու ժամանակը ըստ պերցենտիլների՝ Ձեր լոգերից վերցված կորի կողքին։ Օգտատերերի առավելագույն քանակը տրաֆիկի տակ։ Throughput մեկ օգտատիրոջ համար և ընդհանուր՝ ըստ թունելի տեսակի, split և full։ Ավելացված ուշացումը բեռի յուրաքանչյուր աստիճանում։ Կրկնակի նույնականացման և MFA-ի դեպքերը՝ pass և fail ցանկով։ Failover-ի աղյուսակը վայրկյաններով, պահպանված սեսիաներով և վերամիացումների կորով։ Կոնֆիգուրացիաները, նույնականացման մատակարարի ժամանակները և էմուլյատորի պրոֆիլները, որպեսզի նույն երկուշաբթի առավոտը կրկնվի հաջորդ firmware-ի վրա։
Որտեղից սկսել
Ուղարկեք մեզ gateway-ի մոդելը, օգտատերերի քանակը և VPN քաղաքականության արտահանումը։ Մենք պատասխանում ենք թեստի պլանի նախագծով՝ կետերը, ստենդի սխեման և ժամկետները։ Հաշվետվությունը մնում է Ձեզ, և Դուք կարող եք այն ցույց տալ վենդորին։ Գրեք մեզ կամ տեսեք, թե էլ ինչ է անում ստենդը։
 Alexander Zemskov
4 րոպե ընթերցում
 Alexander Zemskov
4 րոպե ընթերցում