В этой статье
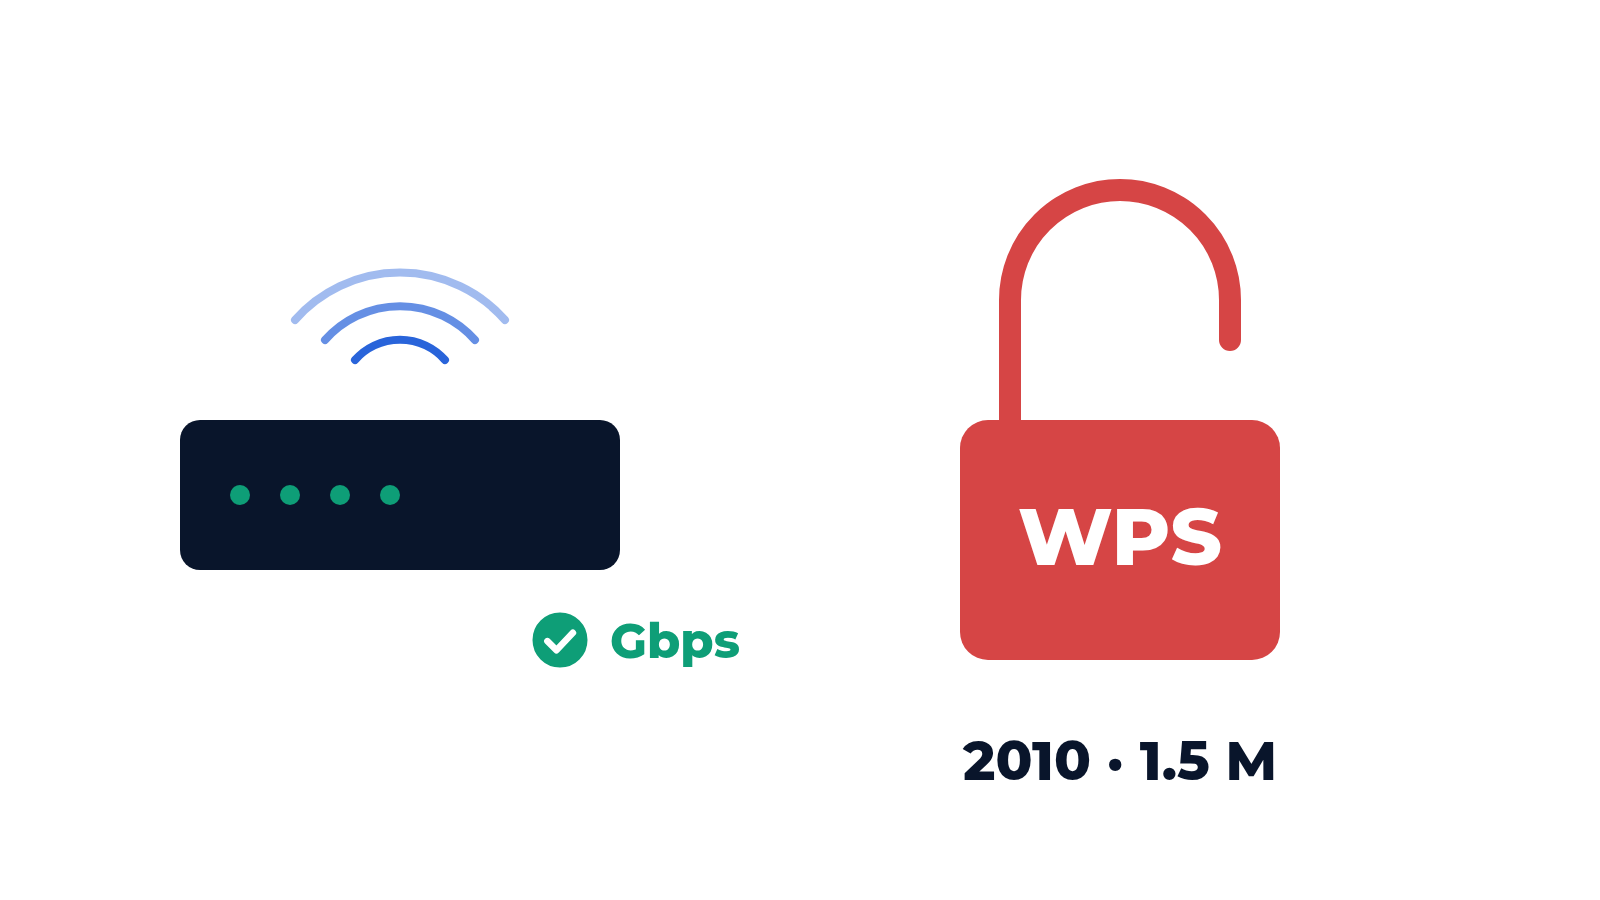
16 октября 2026 года исследователь Quentin Kaiser опубликовал WPSplinter: две ошибки в реализации WPS, которую Broadcom поставляет в своем Wi-Fi SDK. Этот код живет в шлюзах как минимум с 2010 года. Специально собранная последовательность WPS-сообщений EAP переполняет буфер сборки фрагментов, и атакующий в радиусе Wi-Fi, без ключа сети и без завершенной процедуры WPS, читает пароль Wi-Fi из памяти или запускает свой код на шлюзе. Broadcom 28 июля сообщила исследователю, что патч доступен для OEM, отказалась присваивать CVE, а CERT/CC открыл и закрыл кейс 4 августа. На 15 октября ни одно из затронутых устройств обновления не получило. Только в Бельгии оценка исследователя: около 1,56 млн шлюзов у Proximus, VOO и Orange Belgium. Эти коробки прошли приемку. Они выдают throughput, за который их купили. Мусор в них никто не подавал.
Что случилось
- Две ошибки, один парсер. Утечка информации плюс выполнение произвольного кода в коде сборки WPS EAP проприетарного WPS-стека Broadcom. Частичный фикс 2018 года проблему не закрыл, позже Broadcom советовала OEM перейти на SDK с hostapd.
- Чипы на eCos (BCM3380, BCM3383, BCM33834) исследователь называет forever day: обновления не будет. Linux-платформы BCM3390, BCM63xx, BCM65xx и BCM68xx остаются уязвимыми, пока OEM не сменит SDK.
- Названные устройства: Proximus BBOX 3 и BBOX3V+, VOO Netgear CG3100/CG3700 и Technicolor TC7210/CGA4233, Orange Belgium ASKEY TCG3000. Демонстрация на TCG3000 вытаскивает ключ Wi-Fi и отправляет его по радио.
- Реакция на сегодня: Proximus отключил WPS на всем парке за 24 часа после сообщения, Orange Belgium оценивает тот же шаг, Telenet оказался не затронут. Нет CVE: нет сканера, нет оценки CVSS и нет строки ни в одном отчете по управлению уязвимостями.
- Исследователь отмечает, что ИИ-инструменты сократили работу с месяцев до недели. Поверхность атаки не изменилась. Изменилась цена поиска ошибок в ней.
Что это значит для бизнеса
Оператор закупает CPE сотнями тысяч, по тендеру, где меряют покрытие Wi-Fi, throughput и цену. Коробка-победитель несет радиочип одного поставщика, Wi-Fi SDK того же поставщика и прошивку от ODM, которую у оператора никто не аудировал. Когда дефект сидит в SDK, оператор не может его исправить, часто не может даже получить CVE, на который можно сослаться, и единственный рычаг: за ночь отключить функцию в миллионе домов. Рядом с сэкономленными евро за штуку стоит поставить стоимость аварийного изменения на всем парке и заголовки после него. С 1 августа 2025 года европейская директива RED делает кибербезопасность условием продажи таких устройств, а в декабре 2027 эстафету берет Cyber Resilience Act. Регулятор спросит, что вы тестировали. «Прошел TR-398» его не устроит.
Что это значит для инженеров
- TR-398 меряет производительность. Issue 4, действует с сентября 2026, покрывает RF, покрытие, много станций, стабильность и mesh. Главы про устойчивость к атакам там нет. Шлюз может набрать максимум баллов и упасть от одного битого кадра EAP.
- Фаззить стеки, которые слушают до аутентификации. WPS, EAPOL, управляющие и action-кадры 802.11, DHCP, TR-069 и веб-интерфейс разбирают данные, которые контролирует атакующий. Фаззеры протоколов для этого есть; один только Defensics поставляет 6 наборов для WLAN: 802.11, рукопожатия WPA2 и WPA3. Если поставщик не может показать результаты фаззинга для вашей сборки SDK, считайте, что их не запускали.
- Проверять меру защиты, а не галочку. Отключить WPS, перезагрузить, сбросить к заводским, обновить прошивку, затем снифером доказать, что шлюз больше не отвечает на WPS-запросы. Тихо возвращающиеся настройки у CPE встречаются регулярно.
- Включить устойчивость в приемку на стенде с реальным радио: трафик под полной нагрузкой во всех диапазонах, пока фаззер долбит плоскость управления. Падения под нагрузкой выглядят иначе, чем на простаивающей коробке.
- Требовать версию SDK в спецификации и закреплять в контракте. Чипы с forever day это решение закупки, принятое за годы до публикации дыры.
Что делать
Добавьте одну строку в программу приемки CPE: устойчивость каждого протокола, который шлюз разбирает до аутентификации клиента, под нагрузкой трафиком, с результатами, которые можно показать регулятору. TEST4NET поможет встроить этот сценарий в ваш тест-план и прогнать его на шлюзе, который вы собираетесь купить. Test. Compare. Decide.
Источники
- Quentin Kaiser: One parser, two bugs (WPSplinter), 16 октября 2026
- The Register: Broadcom Wi-Fi bug turns sweet 16, still lets strangers hijack your router (19 октября 2026)
- Broadband Forum TR-398 Issue 4: Wi-Fi Residential and SOHO Performance Testing
- Black Duck: WLAN fuzzing with Defensics
Источники
Автор
Alexander Zemskov
Alexander Zemskov leads network and security testing at TEST4NET, an independent, vendor-neutral testing lab in Yerevan, Armenia. With 19+ years in performance and load testing on IXIA, Spirent, Keysight, Xena and Xinertel platforms, he runs NGFW, WAF, IPS, DLP and SASE evaluations for telecom operators, banks and system integrators.