Firewall-ի կամ load balancer-ի բնութագրում նշված է «TLS throughput»։ Ծանոթագրությունը, եթե կա, ասում է՝ TLS 1.2, RSA 2048, մեկ cipher, 64 KB օբյեկտներ, inspection-ն անջատված։ Ձեր օգտատերերը բերում են TLS 1.3, ECDSA, 20 KB էջեր և 50 հարցում մեկ այցի ընթացքում, իսկ Ձեր անվտանգության քաղաքականությունը inspection-ը միացրած է։ Երկու թվերը տարբերվում են 3-ից 5 անգամ։ Մենք չափում ենք երկրորդը։
Ստենդը
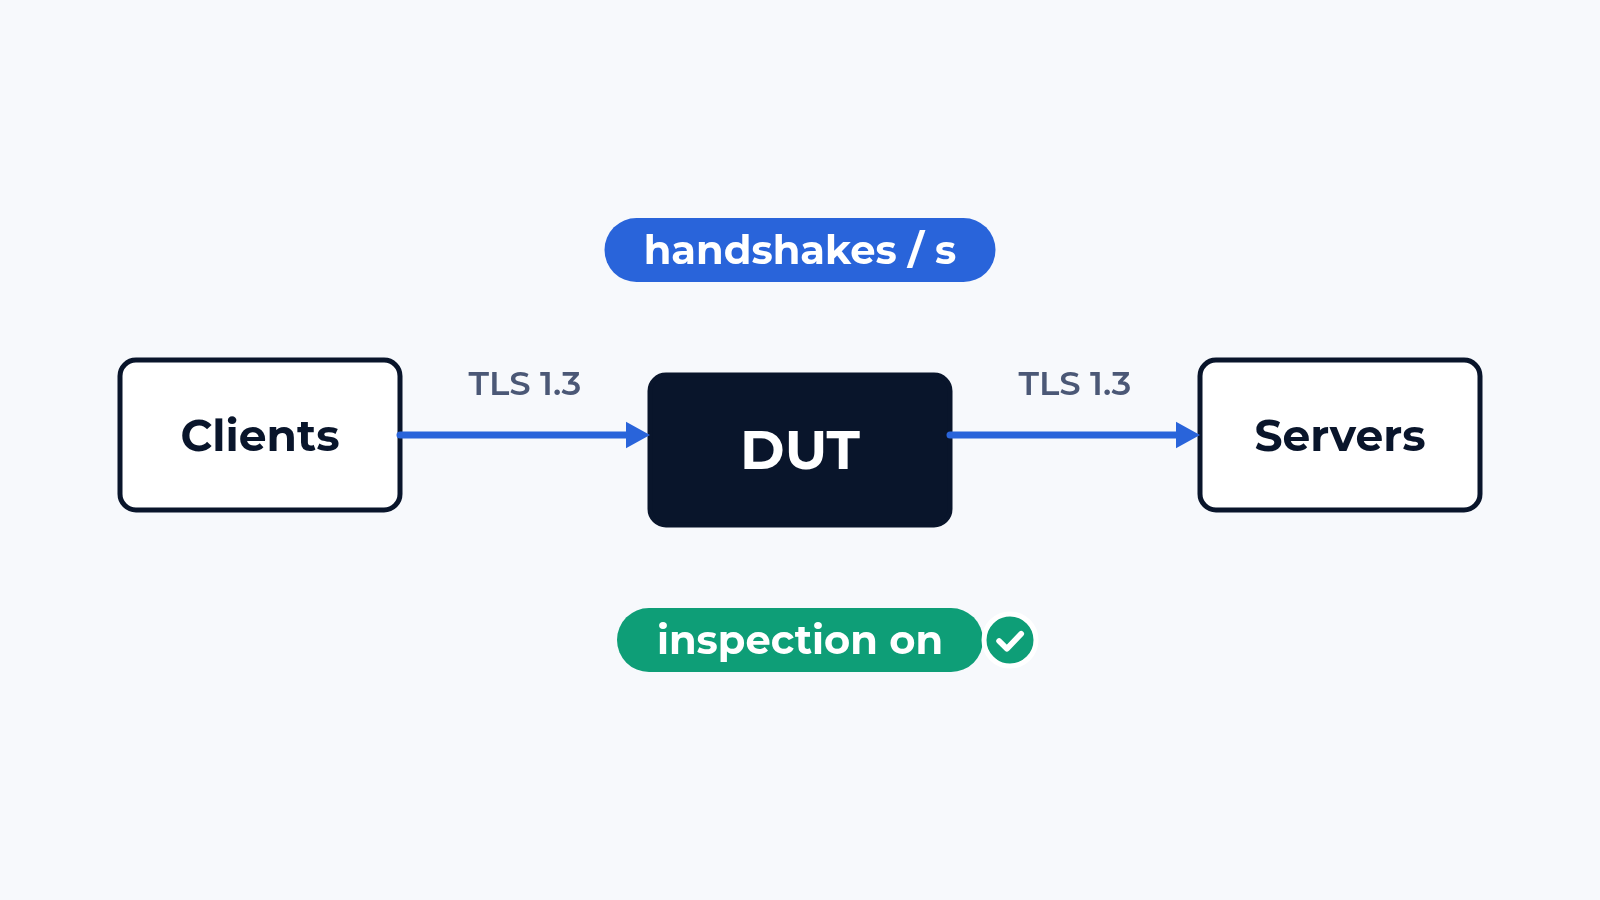
Փորձարկվող սարքը ցանկացած բան է, որը TLS-ն ավարտում, պրոքսի է անում կամ ստուգում է՝ NGFW, load balancer, WAF, reverse proxy, VPN կոնցենտրատոր։ Գեներատորը էմուլյացնում է կլիենտներին մի կողմում և սերվերները մյուս կողմում, իրական TLS stack-երով, իրական սերտիֆիկատներով և հավելվածի տրաֆիկով ներսում՝ HTTP/1.1 և HTTP/2 էջեր, API կանչեր, վիդեո, ինչ էլ որ լինի Ձեր խառնուրդը։ Պորտերը 1G-ից 100G, L4-7 բեռ 200 Gbit/s և ավելի, երբ փորձարկվում է կլաստեր։
Inspection-ը կարգավորվում է այնպես, ինչպես Դուք եք այն աշխատեցնում. Ձեր decryption քաղաքականությունը, Ձեր սերտիֆիկատը, այն կատեգորիաները, որոնք Դուք բացառում եք։ Անջատված inspection-ով թեստն այլ ապրանքի թեստ է։
Ինչ ենք ստուգում
- Handshake-ներ վայրկյանում. լրիվ handshake-ներ և resumption-ներ, TLS 1.2 և 1.3, RSA և ECDSA սերտիֆիկատներ, բեռի աստիճանական ավելացմամբ մինչև առաջին սխալը
- Զուգահեռ սեսիաներ. 100 000, 1M և ավելի բաց TLS սեսիա դանդաղ տրաֆիկով ներսում, հիշողություն յուրաքանչյուր սեսիայի համար, և աստիճանական ավելացում մինչև առաջին մերժված կապը
- Throughput յուրաքանչյուր cipher suite-ի համար. AES-GCM, ChaCha20, Ձեր թույլատրած բանալիների չափերը, Ձեր տրաֆիկի օբյեկտների չափերով 64 KB-ի փոխարեն
- Միացված inspection. նույն 3 չափումներն ակտիվ decryption-ով, IPS-ով և application control-ով, ինչն այն թիվն է, որը Դուք իրականում կստանաք
- Սերտիֆիկատներ. 3 և 4 օղակի շղթաներ, OCSP և CRL ստուգումներ, ժամկետանց և հետ կանչված սերտիֆիկատներ, և ինչ է սարքն անում դրանց հետ, կլիենտի սերտիֆիկատներ, որտեղ օգտագործվում են
- Արձանագրության եզրային դեպքեր. SNI և ESNI մշակում, ALPN, session ticket-ներ, 0-RTT TLS 1.3-ում, renegotiation, մեծ handshake-ներ բազմաթիվ ընդլայնումներով
- Latency. ժամանակը մինչև առաջին բայթը inspection-ով և առանց, յուրաքանչյուր պերցենտիլի համար
- HA և soak. failover 1M բաց սեսիայով, հետո 24 ժամ չափված handshake արագության 80%-ով
Մեթոդաբանությունը հետևում է RFC 9411-ին անվտանգության սարքերի կետերի համար, տրաֆիկի խառնուրդը վերցվում է Ձեր սեփական պրոֆիլից։
Ինչն է սովորաբար խափանվում
Inspection-ի թիվը։ Բնութագրում 10 Gbit/s ունեցող NGFW-ն տալիս է 9՝ անջատված TLS-ով, և 2,5՝ միացված decryption-ով, IPS-ով և application control-ով, ինչի համար էլ հաճախորդը վճարել է։ Երրորդ կոնֆիգուրացիան ոչ ոք չէր փորձարկել գնումից առաջ։
Երկրորդ դեպք. handshake-ներ ECDSA-ով։ Սարքն ունի RSA offload չիպ, իսկ ECDSA-ն անում է ծրագրային եղանակով, ուստի 20 000 handshake վայրկյանում դառնում է 3000 այն օրը, երբ սերտիֆիկատը թարմացվում է այլ տիպի բանալիով։ Գտնվել է ստենդում մեկ սերտիֆիկատ փոխելով։
Երրորդը զուգահեռ սեսիաներն են։ Բնութագրում 2M է, չափված սեսիաներով, որոնք ոչինչ չեն կրում։ 20 KB էջերով ներսում հիշողությունը յուրաքանչյուր սեսիայի համար աճում է, և սարքը մերժում է նոր կապերը 600 000-ի վրա։ Չափերի համար կարևոր թիվը ներսի տրաֆիկով թիվն է։
Ինչ կա հաշվետվության մեջ
Handshake-ները, սեսիաները և throughput-ն աղյուսակներով՝ յուրաքանչյուր արձանագրության տարբերակի, cipher-ի և սերտիֆիկատի տիպի համար, յուրաքանչյուրը 2 սյունակով՝ inspection անջատված և inspection միացված։ Latency յուրաքանչյուր պերցենտիլի համար։ Սերտիֆիկատների ստուգումները որպես pass և fail ցուցակ։ Ռեսուրսներն ամբողջ ընթացքի համար, սարքի կոնֆիգուրացիան և տրաֆիկի պրոֆիլը։ Վենդորը ստանում է բավարար տվյալներ յուրաքանչյուր տողը կրկնելու համար, իսկ Դուք՝ չափերի թիվ, որով կարող եք պլանավորել։
Որտեղից սկսել
Ուղարկեք մեզ սարքի մոդելը, firmware-ի տարբերակը, որով նախատեսում եք աշխատել, և տոպոլոգիան, որտեղ այն կտեղադրվի։ Մենք պատասխանում ենք թեստի պլանով՝ կետերը, ստենդի սխեման և ժամկետները։ Պլանն անվճար է, հաշվետվությունը մնում է Ձեզ, և Դուք կարող եք այն ցույց տալ վենդորին։ Գրեք մեզ կամ տեսեք, թե էլ ինչ է անում ստենդը։
 Alexander Zemskov
4 րոպե ընթերցում
 Alexander Zemskov
4 րոպե ընթերցում