Firewall-ի բնութագրում IPsec-ի տողը չափված է մեկ թունելով, մեծ փաթեթներով և չիպի աջակցած ամենաարագ cipher-ով։ Ձեր site-to-site տնտեսությունը 800 թունել է, AES-GCM-ի և գործընկերոջ պնդած հին suite-ի խառնուրդ, ձայնի փոքր փաթեթներ և ամբողջ օրը գործարկվող rekey տայմեր։ Մենք երկրորդն ենք փորձարկում։
Ստենդը
Փորձարկվող սարքը VPN gateway է, firewall կամ IPsec-ով երթուղիչ, ֆիզիկական կամ VM։ Գեներատորը էմուլյացնում է երկու կողմը. մի կողմում՝ հազարավոր հեռավոր gateway-ներ և road-warrior կլիենտներ, մյուս կողմում՝ սերվերները, որոնց նրանք դիմում են, որպեսզի յուրաքանչյուր թունել կրի հավելվածի տրաֆիկ, և գեներատորը տեսնի, թե ինչ է հասել։ Պորտերը 1G-ից 100G, ինչը ծածկում է և՛ մասնաճյուղի սարքը, և՛ տվյալների կենտրոնի կոնցենտրատորը։
Suite-ները, lifetime-ները, DPD տայմերները և NAT-ի կարգավորումը Ձեր արտադրական կոնֆիգուրացիայից են։ Եթե Ձեր թունելների 30%-ը NAT-T-ի հետևում է և օգտագործում է որոշակի PFS խումբ, ստենդն ունի նույն 30%-ը։
Ինչ ենք ստուգում
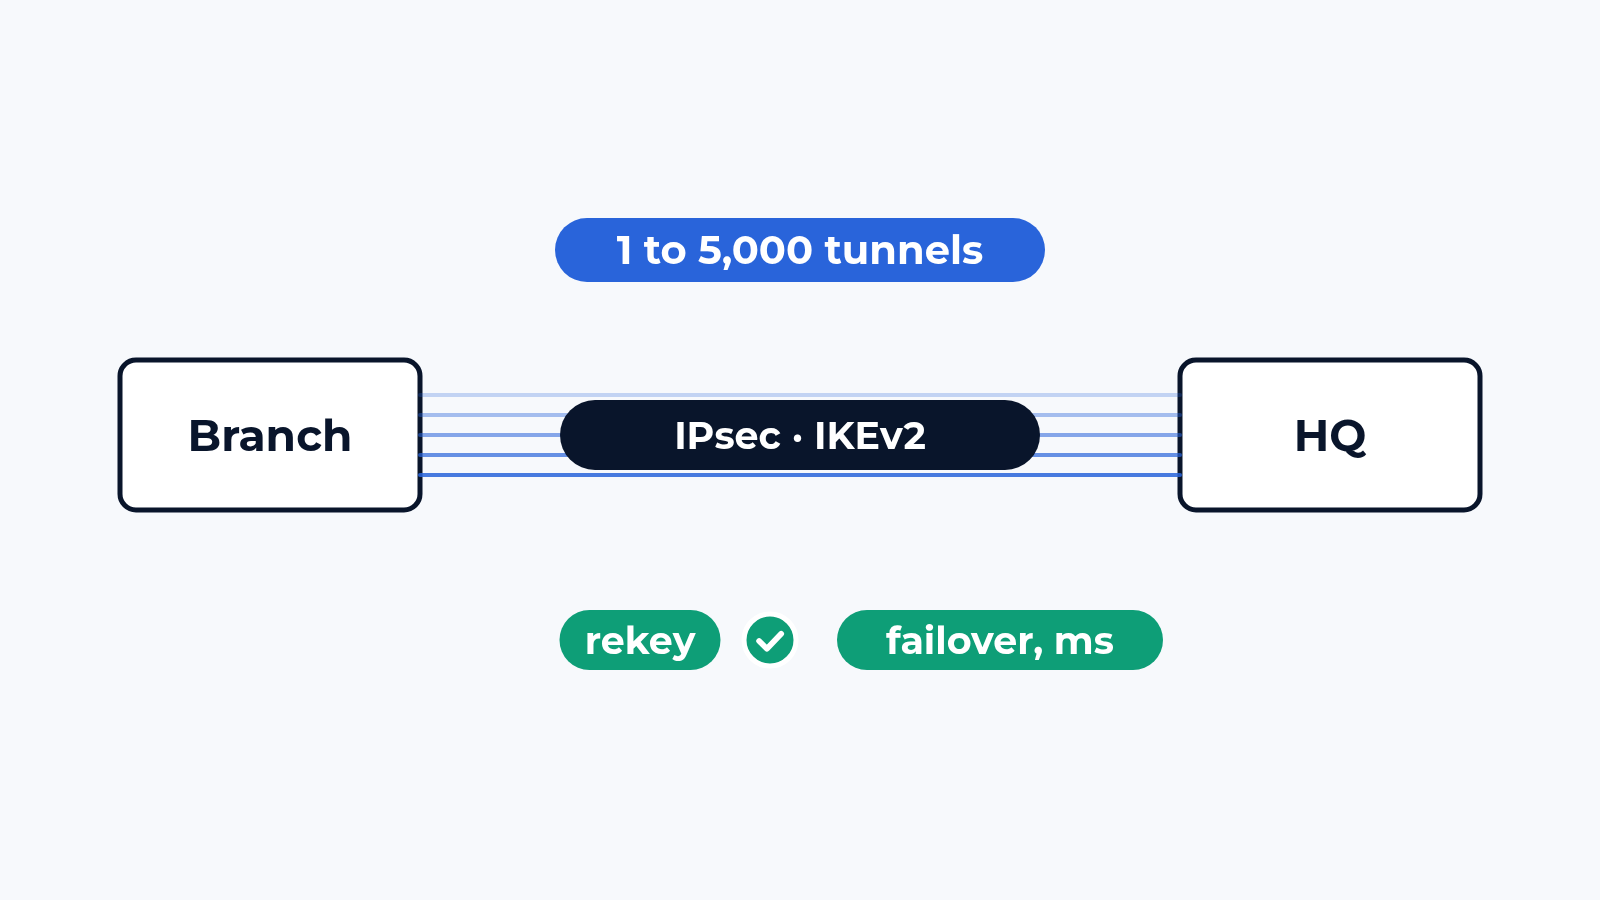
- Թունելների հաստատում. 1, 100, 1000 և 5000 թունել միաժամանակ են բարձրացվում, IKEv2 SA և child SA մեկ վայրկյանում, ժամանակը, մինչև վերջինը տրաֆիկ կրի
- Rekey. IKE և child SA rekey բեռի տակ, ընդհատումը միլիվայրկյաններով յուրաքանչյուր թունելի համար, rekey փոթորիկ, երբ բոլոր lifetime-ները միաժամանակ են լրանում
- Cipher suite-ներ. throughput յուրաքանչյուր suite-ի համար, AES-GCM ընդդեմ AES-CBC-ի SHA-2-ով, գումարած այն հին suite-ը, որը Դուք դեռ պետք է աշխատեցնեք, յուրաքանչյուրը տրաֆիկի իրական կադրերի չափերով
- Throughput և latency. հավելվածների խառնուրդ թունելների ներսում, 64-ից 1500 բայթ փաթեթներ և խառնուրդ, գաղտնագրված և սովորական ուղղությամբ, մինչև պորտի արագությունը
- Ֆրագմենտացիա և MTU. թունելի MTU-ն գերազանցող փաթեթներ, IKE ֆրագմենտացիա, PMTUD-ի վարքը NAT-ով և առանց
- NAT traversal և DPD. թունելներ NAT-ի հետևում, keepalive-ներ, dead peer detection տայմերներ, և ինչ է կատարվում տրաֆիկի հետ այդ ընթացքում
- Նույնականացում. շղթայով սերտիֆիկատներ, EAP կլիենտների համար, revocation ստուգումներ և դրանց ազդեցությունը հաստատման ժամանակի վրա
- HA. gateway-ի failover 5000 բարձրացված թունելով, չափված որպես ընդհատում յուրաքանչյուր թունելի համար, և արդյոք SA-ները վերապրում են անցումը
- Soak. 24 ժամ չափված հզորության 80%-ով, rekey-ներն աշխատում են, հետո հիշողությունը և SA-ների քանակը համեմատվում են 1-ին ժամի հետ
Ինչն է սովորաբար խափանվում
Rekey-ն։ Gateway-ը, որը պահում է 5000 թունել նշված throughput-ով, կորցնում է դրա 30%-ը ամեն անգամ, երբ rekey ալիքն անցնում է, քանի որ crypto շարժիչը և IKE daemon-ը կիսում են մեկ միջուկ։ Բնութագրի throughput-ը չափված է ալիքների միջև։
Երկրորդ. փոքր փաթեթները։ 10 Gbit/s IPsec 1400 բայթով 0,9 միլիոն փաթեթ է վայրկյանում։ Նույն սարքը 128 բայթով տալիս է 2,5 Gbit/s, ինչն իրականում ստանում է ձայնով ծանրաբեռնված մասնաճյուղը։ Արժեքավոր թիվը փաթեթ վայրկյանում է՝ յուրաքանչյուր cipher-ի համար։
Երրորդը failover-ն է։ Զույգն անցնում է 2 վայրկյանում, ինչպես խոստացված էր, և 5000 թունելից 1500-ը զրոյից վերաբանակցում են, քանի որ դրանց SA-ները ժամանակին չէին սինխրոնացվել։ Յուրաքանչյուրը տևում է DPD տայմեր գումարած հաստատում, ընդհանուր մի քանի րոպե, մասնաճյուղերն այդ ընթացքում անջատված են։ Ստենդում սա գտնվում է մեկ կեսօրում։
Ինչ կա հաշվետվության մեջ
Հաստատման և rekey-ի արագությունները, throughput յուրաքանչյուր suite-ի և կադրի չափի համար, latency թունելի ներսում, failover-ի աղյուսակը յուրաքանչյուր թունելի ընդհատումով և վերապրած SA-ների քանակով։ Ռեսուրսները 24 ժամվա ընթացքում։ Gateway-ի կոնֆիգուրացիան, էմուլյացված peer-ի կարգավորումները, firmware-ը և պորտերի արագությունները, որպեսզի վենդորը կարողանա կրկնել յուրաքանչյուր կետ։
Որտեղից սկսել
Ուղարկեք մեզ սարքի մոդելը, firmware-ի տարբերակը, որով նախատեսում եք աշխատել, և տոպոլոգիան, որտեղ այն կտեղադրվի։ Մենք պատասխանում ենք թեստի պլանով՝ կետերը, ստենդի սխեման և ժամկետները։ Պլանն անվճար է, հաշվետվությունը մնում է Ձեզ, և Դուք կարող եք այն ցույց տալ վենդորին։ Գրեք մեզ կամ տեսեք, թե էլ ինչ է անում ստենդը։
 Alexander Zemskov
3 րոպե ընթերցում
 Alexander Zemskov
4 րոպե ընթերցում